Einem Fricktaler Unternehmen wurden alle Daten verschlüsselt
14.11.2026 Wirtschaft, Wirtschaft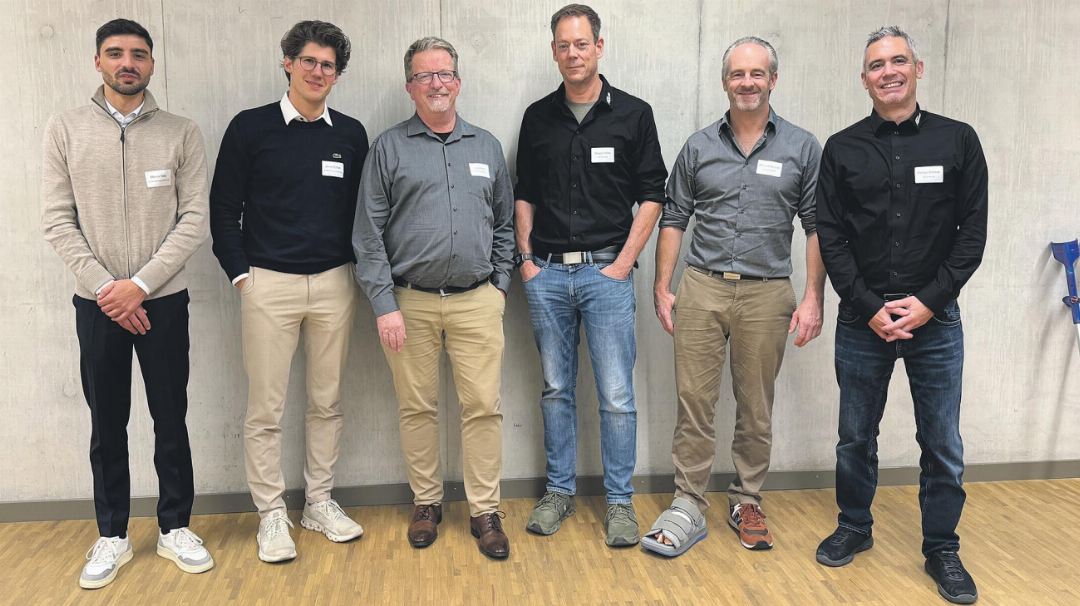
Cyberangriff! Lösegeldforderung! Man hört und liest davon. Trifft es die eigene Firma, ist trotz aller Fassungslosigkeit sofortiges Handeln gefordert. Die KSL Ingenieure AG hat dies erlebt. Gemeinsam mit der EDVPOINT AG und der VTR Versicherungs-Treuhand AG berichtete KSL an einer Veranstaltung für KMU über die herausfordernden Tage und die Lehren aus dem Ereignis.
Susanne Hörth
Der Anruf von Jürg Müller erreichte Dominik Meister am 8. Dezember 2025 auf der Skipiste. «Ich startete an jenem Morgen den Computer. Nichts war wie sonst. Die Dateien liessen sich nicht öffnen, hatten die komische Endung .akira», erzählte Jürg Müller, Vorsitzender der KSL-Geschäftsleitung. Die Erwähnung dieser Datei-Endung liess bei Dominik Meister, dem IT-Verantwortlichen der KSL, alle Alarmglocken läuten. Statt unbeschwerten Skifahrens war sofortiges Handeln gefragt. Dazu gehörte auch die umgehende Benachrichtigung der EDVPOINT AG, des IT-Partners der KSL. Anmerkung: Die Angreifer gelangten nicht über Systeme oder Zugänge ins Netzwerk, für welche die EDVPOINT AG verantwortlich war.
Die Krisenlage
Die KSL war Opfer eines Cyberangriffs geworden. Die Täterschaft hatte sich Zugang zum Netzwerk erschafft und zu diesem Zeitpunkt bereits grosse Mengen an Daten auf den Servern verschlüsselt. «Das Desaster begann. Die Welt stand Kopf», erinnerte sich Jürg Müller an die Vorweihnachtszeit 2025.
Fast zehn Monate später berichteten Dominik Meister und die beiden Inhaber der EDVPOINT AG, Philipp Zimmer und Sergio Heller, am Informationsanlass im FiBL in Frick, wie sie die Systeme mit grossem Aufwand wieder in Betrieb genommen hatten und welche Lehren sie daraus zogen. Die anwesenden KMU-Vertreter hörten mit grossem Interesse zu. In den ersten Stunden nach der Entdeckung des Angriffs wurden die Server geprüft, die Versicherung kontaktiert – notabene an einem Feiertag –, der Broker informiert und ein Krisenstab einberufen. Für die IT-Spezialisten folgten lange, intensive Arbeitstage. «Die Forensik bestimmte die Reihenfolge», erklärte Meister. Die Untersuchung ergab, dass die Angreifer rund zwei Wochen vor dem 8. Dezember 2025 ins Netzwerk eingedrungen waren und es ausgekundschaftet hatten. Erst die Verschlüsselung der Daten machte den Angriff sichtbar. «Wir verhandelten, um Zeit zu gewinnen und wir erhielten Informationen zu den gestohlenen Daten», so Meister. «Ohne dabei aber auf die Erpressungsversuche der Angreifer einzugehen.»
Die rund 80 Clients (Computer) der vier KSL-Standorte wurden eingesammelt, beschriftet und von Meister in Frick vollständig neu aufgesetzt. Gleichzeitig entstand ein temporäres Parallelsystem, um Daten aus unterschiedlichen Sicherungsständen wiederherzustellen und zu prüfen. Dies geschah in enger Zusammenarbeit mit der EDVPOINT AG, welche die technische Wiederherstellung und den Wiederaufbau der IT-Infrastruktur begleitete. Deren Inhaber Zimmer und Heller schilderten am Informationsabend, welche Massnahmen sie in den ersten Stunden nach dem Anruf mit der Meldung «Dateien lassen sich nicht mehr öffnen» ergriffen hatten. Sie stoppten umgehend alle Systeme, um die weitere Ausbreitung zu begrenzen. Mit dem Zurückspielen des Backups begann ein erster Versuch, die Daten wiederherzustellen. Parallel zur Koordination des Krisenteams wurden bereits am zweiten Tag nach dem Angriff Ersatzsysteme bereitgestellt und unter anderem ein Leihserver installiert. «Fünf Tage nach der Verschlüsselung waren alle virtuellen Server wiederhergestellt», hob Zimmer einen wichtigen Meilenstein hervor. Eine weitere Woche später liefen auch die meisten Programme wieder. Kurz vor Weihnachten kam schliesslich die Nachricht, die einem Geschenk gleichkam: «Wir sind wieder online.» Und, so Müller: «Wir bezahlten kein Lösegeld.»
Cyberangriffe nehmen stark zu
Die KSL Ingenieure AG gehört zu einer wachsenden Zahl von Unternehmen, die von Cyberangriffen betroffen sind. Sergio Heller berichtete von weltweit 7872 erfassten Ransomware-Fällen im Jahr 2025. Aufgrund der hohen Dunkelziffer dürfte die tatsächliche Zahl jedoch deutlich höher liegen. Ransomware ist Schadsoftware, mit der Angreifer Daten verschlüsseln und Lösegeld erpressen. Im Zusammenhang mit «Akira» beliefen sich die bekannten Lösegeldzahlungen von März 2023 bis Herbst 2025 weltweit auf 244 Millionen US-Dollar. Für Ransomware insgesamt wurden 2025 Lösegeldzahlungen in Höhe von 820 Millionen US-Dollar erfasst, so Heller.
Künstliche Intelligenz, so Heller, verstärke die Zunahme von Cyberangriffen zusätzlich. Er verwies zudem auf die umfassende Betreuung im Bereich Cybersicherheit, die EDV-POINT AG mit Dual Backup, laufender Systemüberwachung, Updates und Managed XDR anbietet.
Ein Cybervorfall sei heute wesentlich wahrscheinlicher als ein Brandschaden, betonte auch Marco Setz von der VTR Versicherungs-Treuhand AG. Dennoch sei in der Schweiz lediglich jedes neunte Unternehmen gegen Cyberrisiken versichert. Setz empfahl, beim Abschluss einer solchen Versicherung stets auch das Kleingedruckte zu lesen. Sein Tipp: Offerten nur dann vergleichen, wenn Limiten, Selbstbehalte und Karenzfristen übereinstimmen. «Eine Prämie allein sagt wenig aus.» Als unbedingt notwendig erachtete der Versicherungsexperte einen Notfallplan. Dessen Bedeutung unterstrichen auch Heller und Zimmer. Laut den Angaben am Informationsabend verfügen nur 28 Prozent der Schweizer KMU über einen solchen Plan. Weil bei einem Cyberangriff die ersten Stunden entscheidend sind, bietet er wichtige Orientierung für ein rasches und koordiniertes Vorgehen.
Seit dem Angriff betreibt die KSL Server und Clients in getrennten Netzwerkzonen. Verbindungen ins Internet und zu den Servern sind auf die jeweils benötigten Ports beschränkt. Für die Sicherheitsüberwachung setzt das Unternehmen nun zusätzlich auf ein MXDR mit Security Operations Center (SOC) von Arctic Wolf.
Der Informationsabend zeigte eindrücklich, wie entscheidend das schnelle und koordinierte Zusammenspiel von Unternehmen, IT-Partner und Versicherung in einer solchen Krise ist.
Akira
Akira ist eine russischsprachige Hackergruppe, die Erpressung mittels Ransomware betreibt. Die Gruppe ist seit März 2023 aktiv. Allein 2025 wurden mindestens 200 Firmen in der Schweiz Opfer der Gruppe. Ende September 2026 erbeutete Akira bei einem Hackerangriff auf den Softwarelieferanten der Bundespensionskasse Publica Daten von über 100’000 Bundesangestellten. Über mögliche Lösegeldforderungen gibt es widersprüchliche Aussagen. (nfz)